FBI apura violação em sistema de dados criminais dos EUA após falhas técnicas

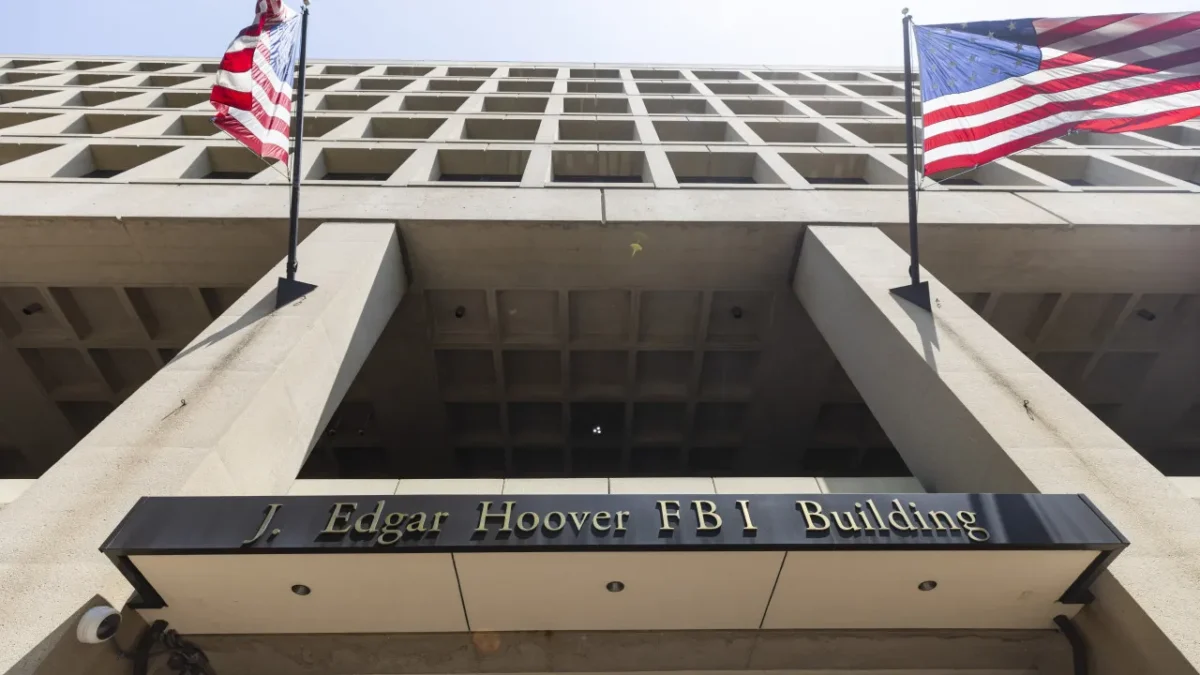
O FBI, a polícia federal dos Estados Unidos, abriu uma investigação para apurar uma possível invasão ao Centro Nacional de Informações Criminais (NCIC), um dos principais sistemas de dados utilizados pelas autoridades de segurança do país. A suspeita sobre a brecha de segurança foi revelada na sexta-feira (20) pela rede de notícias CNN, que obteve relatos de pessoas familiarizadas com o andamento das apurações federais.
O sistema afetado desempenha um papel central na infraestrutura de segurança americana, reunindo informações essenciais como mandados de prisão, antecedentes criminais e registros de verificações. A plataforma permite o compartilhamento ágil de dados sensíveis entre corporações policiais em níveis federal, estadual e local, tornando qualquer comprometimento do sistema um risco significativo para as operações de inteligência e patrulhamento.
antecedentes de cibersegurança e brechas anteriores
A descoberta da possível invasão ocorreu nos últimos dias e marca o segundo incidente cibernético de grande repercussão envolvendo sistemas do FBI em um curto intervalo de meses. Em setembro, o grupo de cibercriminosos conhecido como ShinyHunters publicou alegações de que havia invadido o portal de recrutamento da agência, obtendo informações pessoais de funcionários e candidatos a postos de trabalho.
Naquela ocasião, a cúpula da agência confirmou que monitorava as denúncias e investigava formalmente se houve vazamento ou comprometimento de dados internos. A recorrência desses episódios volta a colocar o órgão de segurança sob escrutínio público no que tange à blindagem de suas plataformas digitais contra ataques externos.
falhas tecnológicas e impacto na infraestrutura
O novo episódio de investigação no FBI coincide com uma sequência de instabilidades tecnológicas que afetaram setores estratégicos dos Estados Unidos. Na última semana, uma pane no sistema de controle de tráfego aéreo provocou transtornos generalizados em aeroportos do país, resultando em impactos diretos para mais de 18 mil voos entre atrasos e cancelamentos totais.
Em paralelo, grandes empresas de tecnologia como a Microsoft e instituições financeiras de peso, a exemplo de JPMorgan Chase, Bank of America, Wells Fargo e U.S. Bank, registraram interrupções em seus serviços. Os eventos geraram debates intensos sobre a robustez e a vulnerabilidade das redes digitais que sustentam os serviços essenciais da maior economia global.
resposta do governo e mudanças na segurança cibernética
Apesar da gravidade aparente dos episódios, o governo do presidente Donald Trump descartou a existência de indícios que apontem para um ataque sistêmico coordenado por agentes externos. As autoridades reforçaram que, até o momento, não foram encontradas evidências públicas de conexão direta entre as falhas tecnológicas recentes e a suspeita de intrusão nos registros do FBI.
Em meio ao cenário de instabilidade, a Casa Branca anunciou na quinta-feira (19) a saída de Sean Cairncross do cargo de diretor nacional de segurança cibernética. Para preencher a vaga em caráter interino, a gestão nomeou Kirsten Davies, que atuava como diretora de informação do Departamento de Defesa dos Estados Unidos.
Para continuar acompanhando atualizações sobre cenários internacionais, segurança digital e coberturas aprofundadas, acesse a Xama TV, portal que reúne informação de qualidade e relevância diária com base em apurações da Reuters.
Fonte: noticiasaominuto.com.br